AWSの知識を血肉にするための「AWSインフラ構築 100日行」の9日目。
お題は「AWS内部ネットワークワーク経由でプライベートサブネットのEC2からS3に接続する」です。
無償で利用できる VPC ゲートウェイエンドポイント(Gateway Endpoint)を利用します。
①100日連続アウトプット!
②継続が第一、クオリティは第二
③「社会人のリアル」を忘れない(持続可能な完走を目指す)
④テーマとする学習に全集中!
テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。
⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)
課題
AWS内部ネットワークワーク経由でプライベートサブネットのEC2からS3に接続する。
・VPC1
VPC 10.1.0.0/16
AZA パブリックサブネット 10.1.1.0/24
AZA プライベートサブネット 10.1.100.0/24
EC2-Xはプライベートサブネット 10.1.100.10
EC2-Xのホスト名 XXX-10-LinuxSvA
※EC2へはフリートマネージャ経由でリモート設定済み
試してみる
1.VPC ゲートウェイエンドポイントの作成
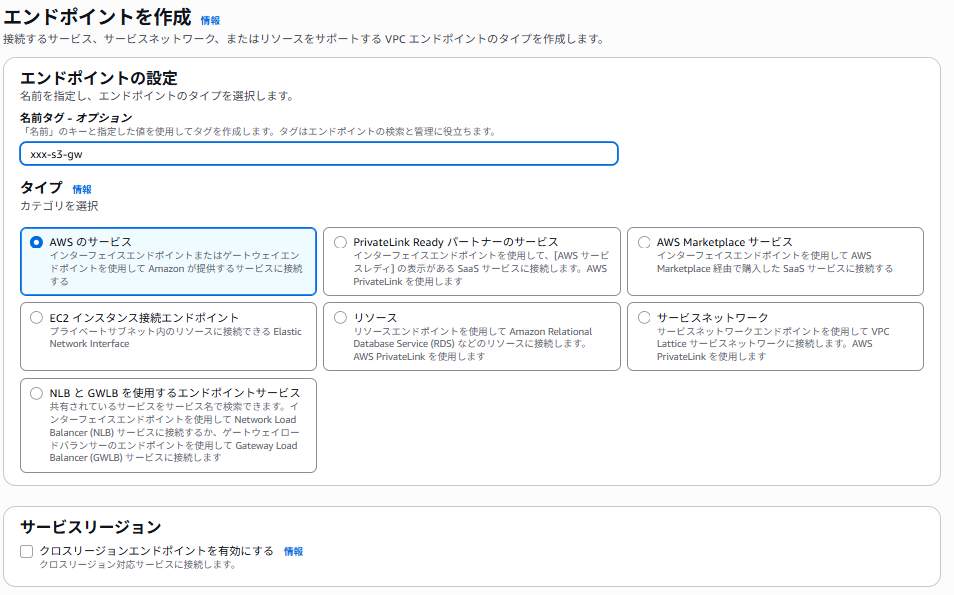
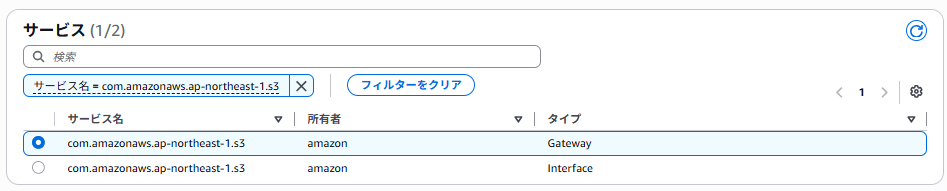
VPCを紐づける
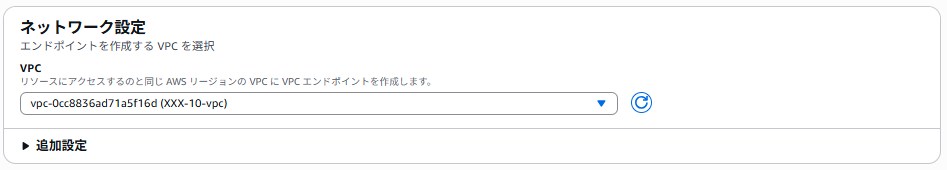
ルートテーブルも紐づける
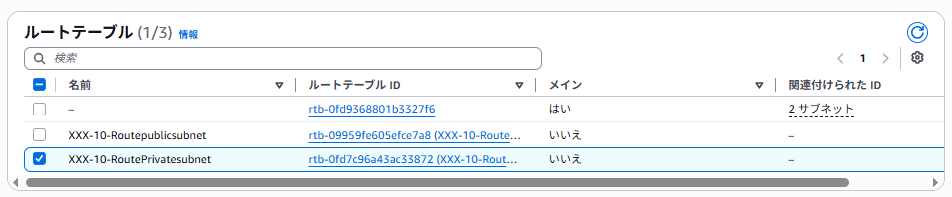
エンドポイントを作成をクリック。
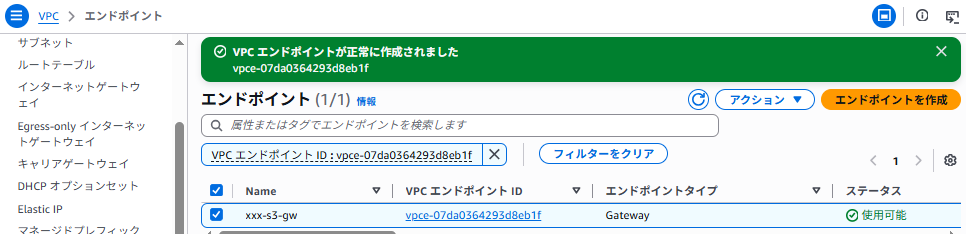
2.ルートテーブルの関連付け
手順1で紐づけたルートテーブルのルートを確認する。
自動でS3へのルートが追加されている。
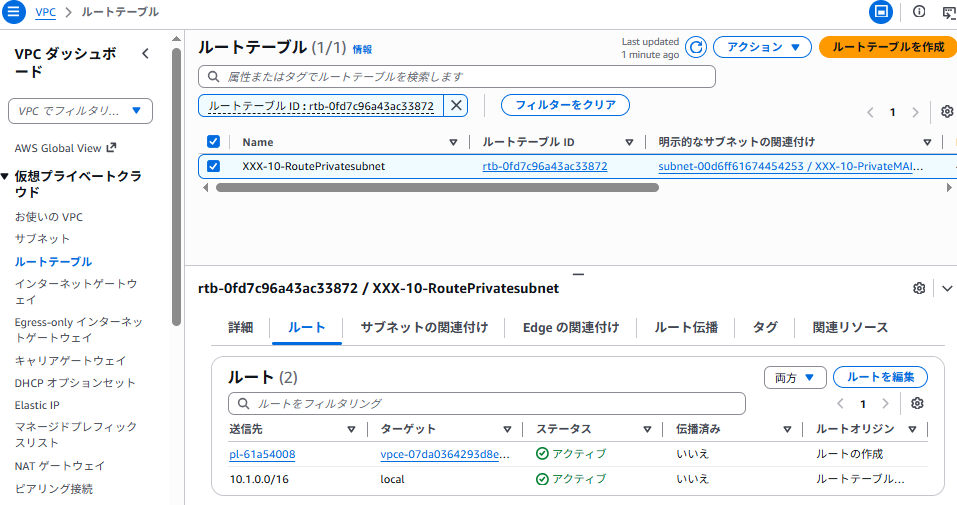
送信先のプレフィックスリストを確認すると、S3のパブリックIPアドレス?が自動で設定されている。
プレフィックスリストに設定されているIPアドレス群を確認するとグローバルIPアドレスが設定されている。
プライベートIPではなく、グローバルIPであることをGeminiに聞いてみると
「IPアドレス自体はグローバルだが、経路(ルート)がAWS内部に固定されているため安全に通信できる」
という仕組みらしい
3.IAMロール(EC2用)の設定
EC2のインスタンスプロファイルに設定されているロールにS3のフルアクセス権限(AmazonS3FullAccess)をつけます。
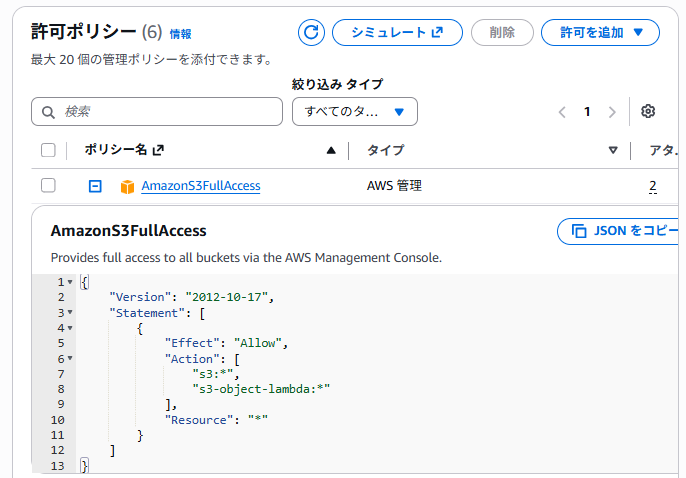
設定は完了です。
動作確認
プライベートサブネットのEC2にログインして、S3に接続できる確認する。
aws s3 ls
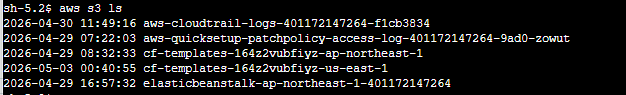
# 東京リージョン(ap-northeast-1)の場合
traceroute s3.ap-northeast-1.amazonaws.com
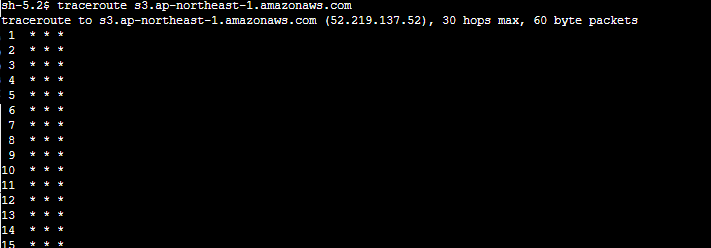
geminiの解説
解説: ゲートウェイエンドポイントはVPC内部のルーティングテーブルで直接S3へトラフィックを折り返すため、外部のルータを経由せず数ホップで経路が途絶えます(S3側がICMPに応答しないため*になります)。
利用料金
VPC ゲートウェイエンドポイント(Gateway Endpoint)は無償です。
S3/DynamoDBで使用できます。

