新ネットワークスペシャリスト道

ITインフラ、セキュリティ、何の話?

【AWS】【DirectConnect】アクティブ/スタンバイ、アクティブ/アクティブの構成に関して

DirectConnectの冗長化でアクティブ/スタンバイ、アクティブ/アクティブを考える際、

洗濯するVIFで構成が変わってくる。


AWSで使用するVIFには以下3つが存在する。

  1. Public VIF
  2. Private VIF
  3. Transit VIF

用途

用途で分けてみる。


・Public VIF

Direct Connectを使用

Direct Connect ゲートウェイ(DXGW)は使用しない。

パブリックIPを使用するがインターネットにはでない(AWS内部ネットワーク経由)

S3やDynamoDBをオンプレから閉域網でアクセスする際に利用


・Private VIF

Direct Connectを使用

Direct Connect ゲートウェイ(DXGW)

その他

 Transit VIFに切り替えるには回線契約を変更する必要がある

VPCへの接続時に利用


・Transit VIF

Direct Connectを使用

Direct Connect ゲートウェイ(DXGW)とTransitGatewayを利用

VPCへの接続時に利用


構成図

各構成図はAWS公式ドキュメントに記載があります。

docs.aws.amazon.com


そのほか

・Public VIFでアクティブ/スタンバイ、アクティブ/アクティブの構成する場合でプライベートASNを使用するか、パブリックASNを使用するかに関して以下詳細があり


アクティブ/アクティブ接続またはアクティブ/パッシブ接続を作成する | AWS re:Post


【AWSインフラ構築 100日行 No.21】AWS Transit Gateway(TGW)とEC2(FRRouting / FRR)をTransit Gateway Connectで接続する-其の②の続き

AWSの知識を血肉にするための「AWSインフラ構築 100日行」の21日目。

お題は「【AWSインフラ構築 100日行 No.21】AWS Transit Gateway(TGW)とEC2(FRRouting / FRR)をTransit Gateway Connectで接続する-其の②」の続きです。

前回設定はしてみたものの、其の②の構築後の動作確認が成功せず、再度試します。

その①とその②ができた状態までサクッと作成して、動作確認から挑みます。


その①

hlse.hateblo.jp


その②

hlse.hateblo.jp


AWSインフラ構築 100日行の記事を書く上でのルール

①100日連続アウトプット!

②継続が第一、クオリティは第二

③「社会人のリアル」を忘れない(持続可能な完走を目指す)

④テーマとする学習に全集中!
 テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。

⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)


お題

AWS Transit Gateway(TGW)とEC2(FRRouting / FRR)をTransit Gateway Connectで接続する-其の②のあとの動作確認を成功させる。


やることが多いので2つに分解して構築していきます。

其の① EC2(FRRouting)の構築

其の② Transit Gateway Connectの設定


【構成】※CloudFormationで以下構成を作成

・VPC1

VPC 10.1.0.0/16

AZA パブリックサブネット 10.1.1.0/24

AZA プライベートサブネット 10.1.100.0/24

EC2-Xはプライベートサブネット 10.1.100.10

※フリートマネージャにSSHリモートできるように設定済み


【接続構成】

・AWS Transit Gateway

Amazon ASN: 64512

TGW BGP Peer IP: 169.254.100.2/29

・EC2 (FRRouting)

VPC Subnet IP (ENI): 10.1.100.10

EC2 ASN: 65001

EC2 BGP Peer IP: 169.254.100.1/29

広報するCIDR (LAN等): 172.16.0.0/16


試してみる

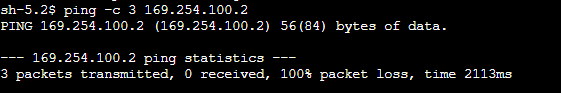
再構築してみたがPINGはどちらも失敗

ping 169.254.100.2

ping 10.1.0.46

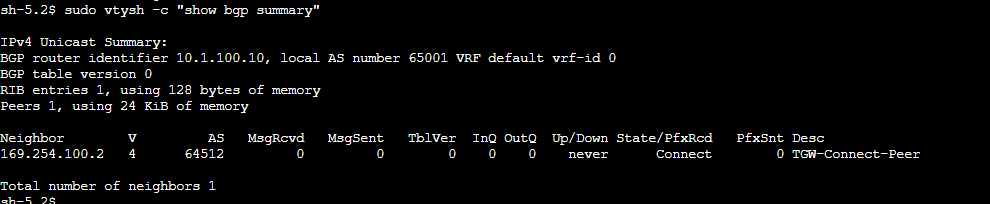
BGPの状態確認。

sudo vtysh -c "show bgp summary"


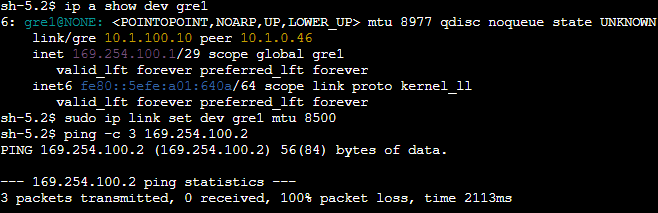
GREのアドレス設定を確認する。

ip a show dev gre1


gre1 インターフェースの MTU が 8977(Jumbo Frame)に設定されているため、MTUを変更する。

AWS Transit Gateway Connect は MTU 8500 以下(推奨は 1476 または 8500) しかサポートしていない。

sudo ip link set dev gre1 mtu 8500


それでもPINGは通らない


いろいろ試したけどやはりBGPのセッションがはれない。

来週また頑張ってみます。


【AWSインフラ構築 100日行 No.20】Amazon S3 Object Lambdaを使用して個人を特定できる情報(PII)情報を削除する

AWSの知識を血肉にするための「AWSインフラ構築 100日行」の20日目。

お題は「Amazon S3 Object Lambdaを使用して個人を特定できる情報(PII)情報を削除する」です。


朝が涼しくなってきました。昼は暑いけど。。。

今日も頑張ります!


AWSインフラ構築 100日行の記事を書く上でのルール

①100日連続アウトプット!

②継続が第一、クオリティは第二

③「社会人のリアル」を忘れない(持続可能な完走を目指す)

④テーマとする学習に全集中!
 テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。

⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)


お題

Amazon S3 Object Lambdaを使用して個人を特定できる情報(PII)情報を削除する


試してみる

1.PIIが含まれる生データを格納するサンプルデータをアップロード
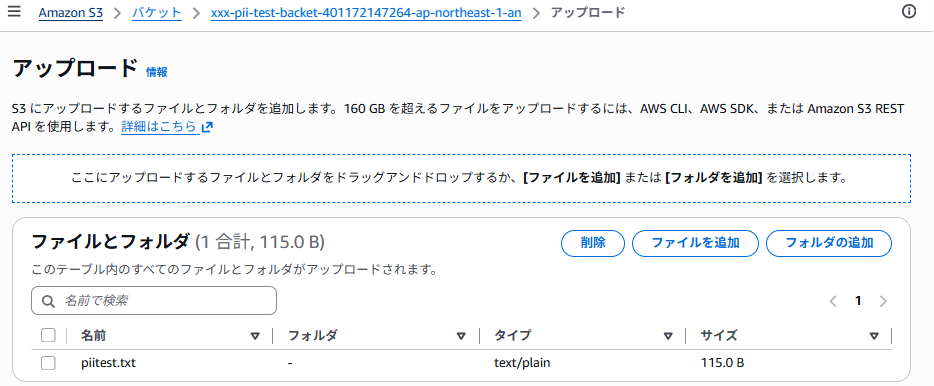


■テストデータ(piitest.txt)※適当なデータです。

id,name,email,phone
101,Taro Yamada,yamada@example.com,090-1234-5678
102,Hanako Sato,sato@example.com,080-9876-5432


2.標準 S3 アクセスポイント(Supporting Access Point)を作成
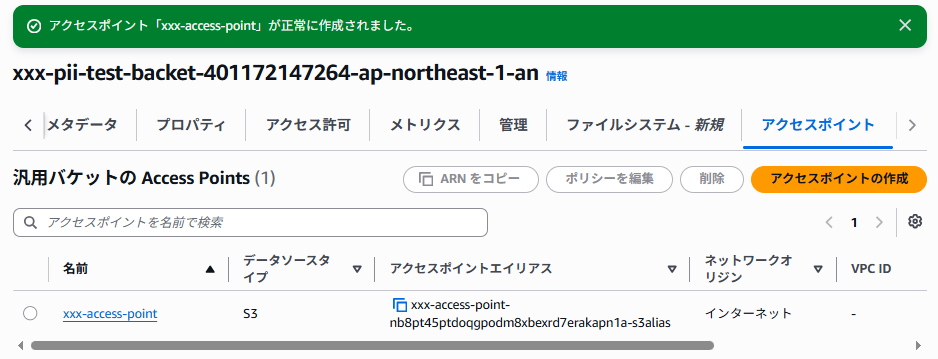
 

3.IAM 権限ロールの作成

Lambda 関数が S3 データの読み取りと、Object Lambda へのデータレスポンス返却を行えるようロールを作成


■S3ポリシー

{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3-object-lambda:WriteGetObjectResponse"],
      "Resource": "*"
    },
    {
      "Effect": "Allow",
      "Action": ["s3:GetObject"],
      "Resource": "arn:aws:s3:::xxx-access-point-nb8pt45ptdoqgpodm8xbexrd7erakapn1a-s3alias/object/*"
    }
  ]
}


4.PII削除処理を行う Lambda 関数の実装

以下Lambda関数を作成する。

import urllib.request
import re
import boto3

s3_object_lambda = boto3.client('s3-object-lambda')

# PII検出パターン (正規表現の例)
EMAIL_PATTERN = r'[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}'
PHONE_PATTERN = r'\d{2,4}-\d{2,4}-\d{3,4}'

def lambda_handler(event, context):
    # S3 Object Lambda から送られるコンテキスト情報を取得
    object_context = event['getObjectContext']
    input_url = object_context['inputS3Url']
    request_route = object_context['outputRoute']
    request_token = object_context['outputToken']

    # 1. 元のオブジェクトを S3 署名付き URL 経由で取得
    req = urllib.request.Request(input_url)
    with urllib.request.urlopen(req) as response:
        raw_data = response.read().decode('utf-8')

    # 2. PII 情報の書き換え(正規表現による置換)
    redacted_data = re.sub(EMAIL_PATTERN, '[REDACTED_EMAIL]', raw_data)
    redacted_data = re.sub(PHONE_PATTERN, '[REDACTED_PHONE]', redacted_data)

    # 3. 処理済みデータを S3 Object Lambda に返却
    s3_object_lambda.write_get_object_response(
        Body=redacted_data.encode('utf-8'),
        RequestRoute=request_route,
        RequestToken=request_token
    )

    return {'statusCode': 200}


5.S3 Object Lambda アクセスポイントを作成
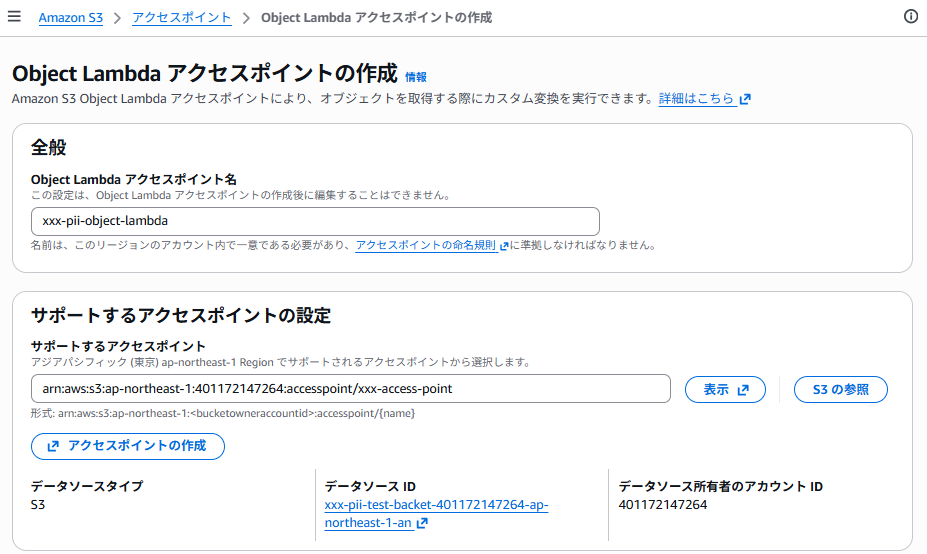


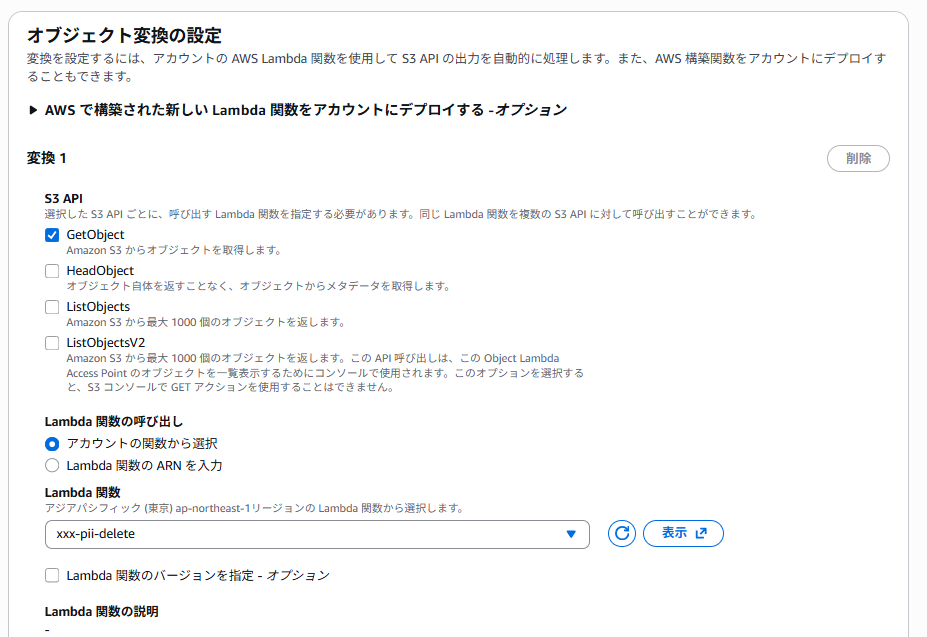
Object Lambda アクセスポイントの作成をクリックすると、以下エラーが出ました。
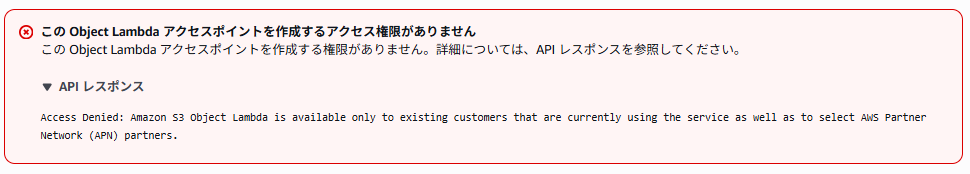
 

Geminiにエラーを確認すると、

AWS のポリシー変更により、新規アカウントや未利用アカウントでは S3 Object Lambda の新規作成がデフォルトで無制限に解放されていないため

だそうです。


いったここでやめておきます。


[rakuten:book:21026592:detail]

【AWSインフラ構築 100日行 No.24】CLIで最近作成されたリソースのイベントを取得する

AWSの知識を血肉にするための「AWSインフラ構築 100日行」の24日目。

お題は「最近作成されたリソースのイベントを取得する」です。


AWSインフラ構築 100日行の記事を書く上でのルール

①100日連続アウトプット!

②継続が第一、クオリティは第二

③「社会人のリアル」を忘れない(持続可能な完走を目指す)

④テーマとする学習に全集中!
 テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。

⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)


お題

最近作成されたリソースのイベントを取得する


試してみる

■最近実行されたイベント一覧

aws cloudtrail lookup-events \
  --max-items 1000 \
  --output json \
  | jq -r '["実行日時","イベント名(操作)","実行ユーザー","対象リソース名"], (.Events[]? | [.EventTime, .EventName, .Username // "N/A", .Resources[0].ResourceName // "N/A"]) | @csv' > events.csv


条件を駆使すればいろいろ取得できそう


【AWSインフラ構築 100日行 No.19】CLIワンライナー SecurityGroupの情報一覧を取得する

AWSの知識を血肉にするための「AWSインフラ構築 100日行」の19日目。

お題は「CLIワンライナー SecurityGroupの情報一覧を取得する」です。


AWSインフラ構築 100日行の記事を書く上でのルール

①100日連続アウトプット!

②継続が第一、クオリティは第二

③「社会人のリアル」を忘れない(持続可能な完走を目指す)

④テーマとする学習に全集中!
 テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。

⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)


お題

CLIワンライナー SecurityGroupの情報一覧を取得する


試してみる

AWSマネコンにログインしてCLIを実行する。

■未使用のセキュリティグループ一覧

(echo "グループID,グループ名,VPC ID" && aws ec2 describe-security-groups --query 'SecurityGroups[? !contains('"'$(aws ec2 describe-network-interfaces --query "NetworkInterfaces[*].Groups[*].GroupId" --output text)'"', GroupId)].[GroupId, GroupName, VpcId]' --output text | tr '\t' ',') > unused_security_groups.csv


■全セキュリティグループ一覧

(echo "グループID,グループ名,VPC ID,説明" && aws ec2 describe-security-groups --query 'SecurityGroups[*].[GroupId, GroupName, VpcId, Description]' --output text | tr '\t' ',') > all_security_groups.csv


ec2 describe-security-groupsだけど、

EC2以外のサービス(RDS, Elasticache, ALB/NLB, ECS, Lambda, EKSなど)で使用されているすべてのSecurityGroupを取得できるコマンドです。


【AWSインフラ構築 100日行 No.18】CLIワンライナー IAMユーザの情報一覧を取得する

AWSの知識を血肉にするための「AWSインフラ構築 100日行」の18日目。

お題は「CLIワンライナー IAMユーザの情報一覧を取得する」です。


AWSインフラ構築 100日行の記事を書く上でのルール

①100日連続アウトプット!

②継続が第一、クオリティは第二

③「社会人のリアル」を忘れない(持続可能な完走を目指す)

④テーマとする学習に全集中!
 テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。

⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)


お題

CLIワンライナー IAMユーザの情報一覧を取得する


試してみる

AWSマネコンにログインしてCLIを起動する。

■基本属性をCSVで取得する。

echo "ユーザー名,ユーザーID,ARN,作成日時,パスワード最終利用日時" > iam_users.csv && \
aws iam list-users --query 'Users[*].[UserName, UserId, Arn, CreateDate, PasswordLastUsed]' --output text | tr '\t' ',' >> iam_users.csv


■より細かく属性を取得する

aws iam generate-credential-report > /dev/null && \
echo "ユーザー名,ARN,ユーザー作成日時,パスワード有効,パスワード最終利用日時,パスワード最終変更日時,次回パスワード変更予定日,MFA有効,アクセスキー1有効,アクセスキー1最終ローテーション日,アクセスキー1最終利用日時,アクセスキー1最終利用リージョン,アクセスキー1最終利用サービス,アクセスキー2有効,アクセスキー2最終ローテーション日,アクセスキー2最終利用日時,アクセスキー2最終利用リージョン,アクセスキー2最終利用サービス,証明書1有効,証明書2有効" > iam_credentials_report.csv && \
aws iam get-credential-report --query 'Content' --output text | base64 -d | tail -n +2 >> iam_credentials_report.csv


【AWSインフラ構築 100日行 No.17】EC2の属性値をCSVとしてダウンロードする(ヘッダ付き)

AWSの知識を血肉にするための「AWSインフラ構築 100日行」の17日目。

お題は「EC2の属性値をCSVとしてダウンロードする(ヘッダ付き)」です。

棚卸等で取得することがあるので便利。


AWSインフラ構築 100日行の記事を書く上でのルール

①100日連続アウトプット!

②継続が第一、クオリティは第二

③「社会人のリアル」を忘れない(持続可能な完走を目指す)

④テーマとする学習に全集中!
 テーマとするサービス以外は、CloudFormationや構築済みの資産をフル活用し、効率よく「核心」を突き詰める。

⑤100日終わった後のご褒美は「叙々苑」(発想が品祖でごめんなさい)


お題

EC2の属性値をCSVとしてダウンロードする(ヘッダ付き)


試してみる

CloudShellを起動する。(赤丸)


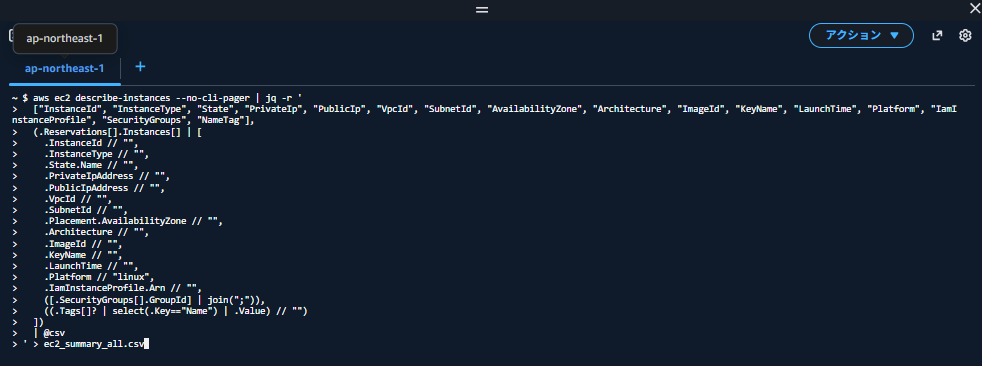
EC2を取得するコマンドを貼り付けて実行する(ENTER)

■主要な属性を取得

aws ec2 describe-instances --no-cli-pager | jq -r '
  ["InstanceId", "InstanceType", "State", "PrivateIp", "PublicIp", "VpcId", "SubnetId", "AvailabilityZone", "Architecture", "ImageId", "KeyName", "LaunchTime", "Platform", "IamInstanceProfile", "SecurityGroups", "NameTag"],
  (.Reservations.Instances | [
    .InstanceId // "",
    .InstanceType // "",
    .State.Name // "",
    .PrivateIpAddress // "",
    .PublicIpAddress // "",
    .VpcId // "",
    .SubnetId // "",
    .Placement.AvailabilityZone // "",
    .Architecture // "",
    .ImageId // "",
    .KeyName // "",
    .LaunchTime // "",
    .Platform // "linux",
    .IamInstanceProfile.Arn // "",
    ([.SecurityGroups.GroupId] | join(";")),
    ((.Tags
? | select(.Key=="Name") | .Value) // "")
  ])
  | @csv
' > ec2_summary_all.csv


■すべての主要な属性を取得

aws ec2 describe-instances --no-cli-pager | python3 -c '
import sys, json, csv

def flatten(d, parent_key="", sep="."):
    items =
    if isinstance(d, dict):
        for k, v in d.items():
            new_key = f"{parent_key}{sep}{k}" if parent_key else k
            items.extend(flatten(v, new_key, sep=sep).items())
    elif isinstance(d, list):
        for i, item in enumerate(d):
            new_key = f"{parent_key}[{i}]"
            items.extend(flatten(item, new_key, sep=sep).items())
    else:
        items.append((parent_key, d))
    return dict(items)

data = json.load(sys.stdin)
instances =
for res in data.get("Reservations", ):
    for inst in res.get("Instances",
):
        instances.append(flatten(inst))

if instances:
    all_keys = sorted(set().union(*(d.keys() for d in instances)))
    writer = csv.DictWriter(sys.stdout, fieldnames=all_keys)
    writer.writeheader()
    writer.writerows(instances)
' > ec2_all_fields.csv

利用料金

CLIでデータ取得するのは無料


[rakuten:book:21026592:detail]